 मंगलबार, कार्तिक ११ २०८३ | Tuesday 27th October 2026
 जन आकाश
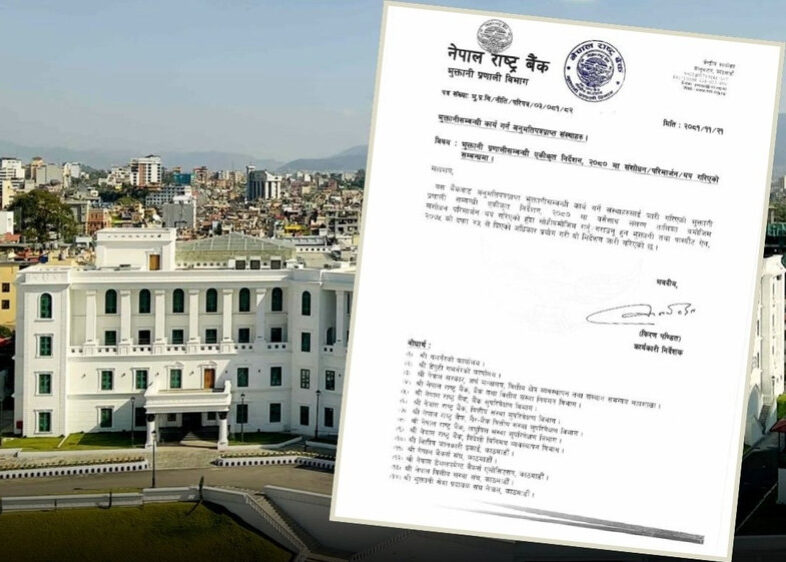
काठमाडौं । नेपाल राष्ट्र बैंकले डिजिटल वित्तीय प्रणालीमा साइबर जोखिम न्यूनीकरणका लागि भुक्तानी प्रणालीसम्बन्धी एकीकृत निर्देशन(२०८० मा संशोधन गरेको छ ।
साबिकको निर्देशनको नम्बर १२,८० को बुँदा नम्बर २ मा उप(बुँदा ७० र ८० थप गरेर राष्ट्र बैंकले वित्तीय संस्थाहरूलाई साइबर जोखिम न्यूनीकरणका लागि आइडेन्टिफिकेसन, प्रोटेक्सन, डिटेक्सन, रेस्पोन्स र रिकभरी प्रक्रिया अपनाउन र एआई तथा मसिन लर्निङमा आधारित फ्रड डिटेक्सन प्रणाली लागू गर्न निर्देशन दिएको छ ।
निर्देशनमा आईएसओ २७००१ तथा आईएसओ २०२२ मेसेजिङ स्ट्यान्डर्ड जस्ता अन्तर्राष्ट्रिय मापदण्डहरू पालना नगर्दा उत्पन्न हुने जोखिमलाई प्रविधि जोखिमका रूपमा परिभाषित गरिएको छ । यस्ता जोखिम न्यूनीकरणका लागि भुक्तानीसम्बन्धी कार्य गर्ने संस्थाहरूले साइबर आक्रमण, डेटा गोपनीयता उल्लङ्घन, सिस्टमका कमजोरी, सिस्टम अवरुद्ध हुने तथा अन्तर आवद्धताबाट उत्पन्न हुने जोखिम न्यूनीकरणका लागि वित्तीय संस्थाहरूले प्रविधि जोखिमका स्रोत पहिचान, अनुगमन तथा व्यवस्थापनलाई प्राथमिकता दिनुपर्नेछ ।
नयाँ व्यवस्थाअनुसार आधिकारिक भर्चुअल प्राइभेट नेटवर्क ९भीपीएन० नभएसम्म प्रयोगकर्ताले पनि वित्तीय संस्थाका प्रणालीमा लग इन गर्न पाउने छैनन् । ‘ग्राहकले मोबाइल बैंकिङ तथा इन्टरनेट बैंकिङ प्रणाली सञ्चालन वा कारोबार गर्दा भीपीएनको प्रयोग गरेरनगरेको पहिचान गरी आधिकारिक भीपीएनको
प्रयोग नभएमा एपमा लग इन गर्न नमिल्ने व्यवस्था मिलाउनुपर्नेछ,’ निर्देशनको बुँदा नम्बर २ मा बुँदा नम्बर १३ थप गर्दै राष्ट्र बैंकले यस्तो व्यवस्था समावेश गरेको छ । यसले अनधिकृत पहुँच रोक्ने तथा साइबर आक्रमणको जोखिम घटाउने विश्वास गरिएको छ ।
त्यस्तै, भुक्तानी सेवा प्रदायक संस्थाहरूले अब सूचना प्रविधि विभागमा सूचीकृत भएको डेटा सेन्टरमा मात्र डेटा भण्डारण गर्नुपर्ने नियम लागू गरिएको छ। विभागले हालै मात्र देशभरका डेटा सेन्टर तथा क्लाउड सेवा प्रदायकलाई सूचीकृत हुन आग्रह गर्दै सूचना जारी गरेको छ ।
वित्तीय संस्थाहरूले आफ्ना सफ्टवेयर तथा हार्डवेयरको इन्ड टु लाइफ अनुगमन गर्नुपर्ने र सिस्टमको नियमित प्राविधिक लेखा परीक्षण पनि गर्नुपर्ने व्यवस्था गरिएको छ।
राष्ट्र बैंकले साइबर जोखिम व्यवस्थापनका लागि आइडेन्टिफिकेसन, प्रोटेक्सन, डिटेक्सन, रेस्पोन्स तथा रिकभरी प्रक्रियालाई मजबुत बनाउन वित्तीय संस्थाहरूलाई कडाइ गरेको देखिन्छ । साथै, सम्पत्ति शुद्धीकरण तथा आतंकवादी वित्त पोषण रोकथामका लागि वित्तीय संस्थाहरूले ग्राहक पहिचान, कारोबार अनुगमन तथा जोखिम व्यवस्थापन प्रणालीमा सुधार गर्नुपर्ने निर्देशनमा स्पष्ट उल्लेख छ ।
© 2026 All right reserved to janaaakash.com | Site By : SobizTrend